IA y agentes · Cloud, DevOps y LLMOps · Seguridad y cumplimiento
AI Jobs MCP: servidor MCP remoto con Google OAuth en AWS Lambda
Por David Gadyan · Publicado el
Un servidor MCP remoto en producción que permite a Claude, Cursor y cualquier otro cliente MCP buscar ofertas de empleo en IA en tiempo real guardadas en Supabase. Los usuarios inician sesión con Google a través de una página de consentimiento con marca propia, todas las herramientas son de solo lectura y las llamadas a herramientas se limitan a 2 por minuto por IP. Funciona sin servidores en AWS Lambda (arm64) detrás de una Function URL, guarda el estado OAuth cifrado en DynamoDB, se despliega con un solo comando mediante uv y AWS SAM y cuesta céntimos al mes. Python, FastMCP, Supabase REST, 24 tests automáticos.
El problema
Las ofertas recogidas de portales de empleo y páginas de empleo de empresas solo sirven si se pueden consultar donde ya se trabaja. Un servidor MCP las lleva a Claude o Cursor, pero uno remoto tiene que responder tres preguntas que una demo local se salta: quién puede conectarse, qué puede hacer y cuánto cuesta mantenerlo en marcha. AI Jobs MCP las responde con inicio de sesión de Google, herramientas de solo lectura con límite de uso y un despliegue sin servidores que en reposo casi no cuesta nada. Es un proyecto personal construido sobre mis propios datos de ofertas.
El producto en uso
Qué construí
Cinco herramientas de solo lectura. search_leads combina palabras clave con filtros por empresa, ubicación, fuente, estado, nivel, modalidad remota, habilidades, puntuación mínima y los últimos N días, con orden y paginación. get_lead devuelve todos los campos de una oferta, incluidos los requisitos, las habilidades que encajan y las que faltan y la investigación sobre la empresa. lead_stats cuenta ofertas por cualquier columna, describe_leads_schema lista las columnas y sus tipos para filtros a medida y whoami muestra la cuenta de Google con la que se ha iniciado sesión. Cada nombre de columna se comprueba contra el esquema real y cada valor va entre comillas, así que la entrada de una herramienta no puede alterar la consulta.
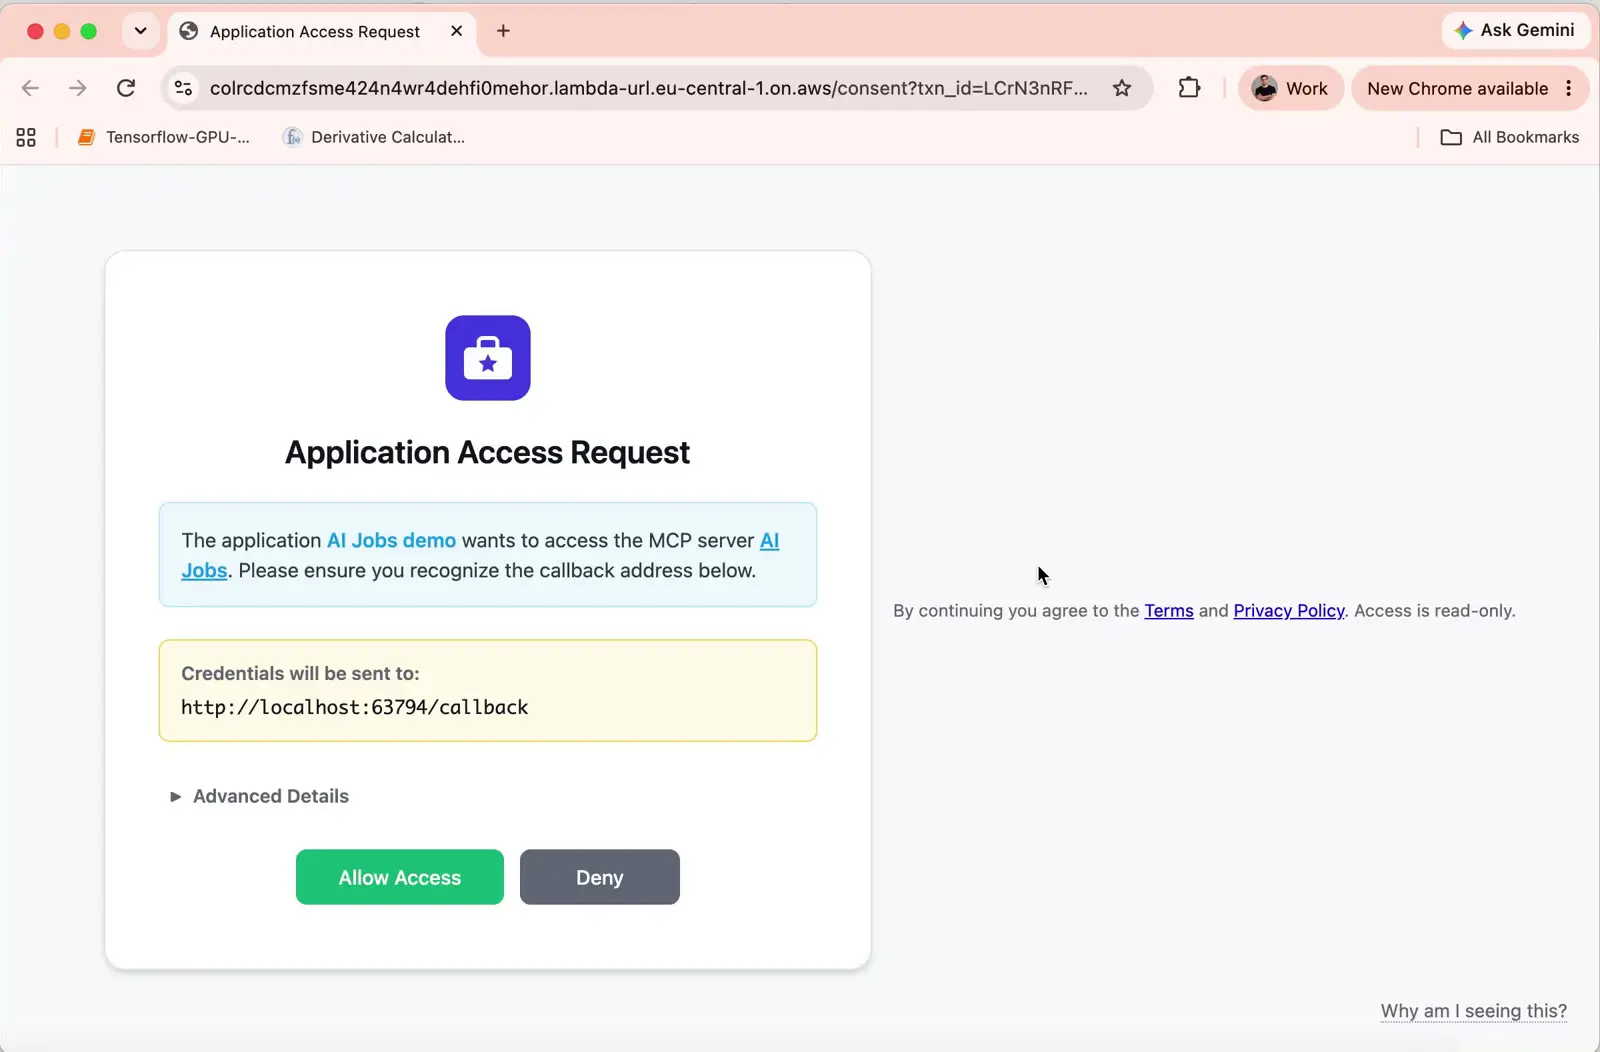
Inicio de sesión con Google. Los clientes MCP esperan registrarse ellos mismos en el servidor al que se conectan, y Google no lo permite. Por eso el servidor actúa como proxy OAuth: los clientes se registran en él y los usuarios inician sesión en Google. Solo se piden los scopes openid y email, así que la app de Google no necesita revisión, y cualquier cuenta con un correo verificado obtiene acceso. En la primera conexión, una página de consentimiento con el logotipo y los enlaces a los Términos y la Privacidad pide la aprobación.
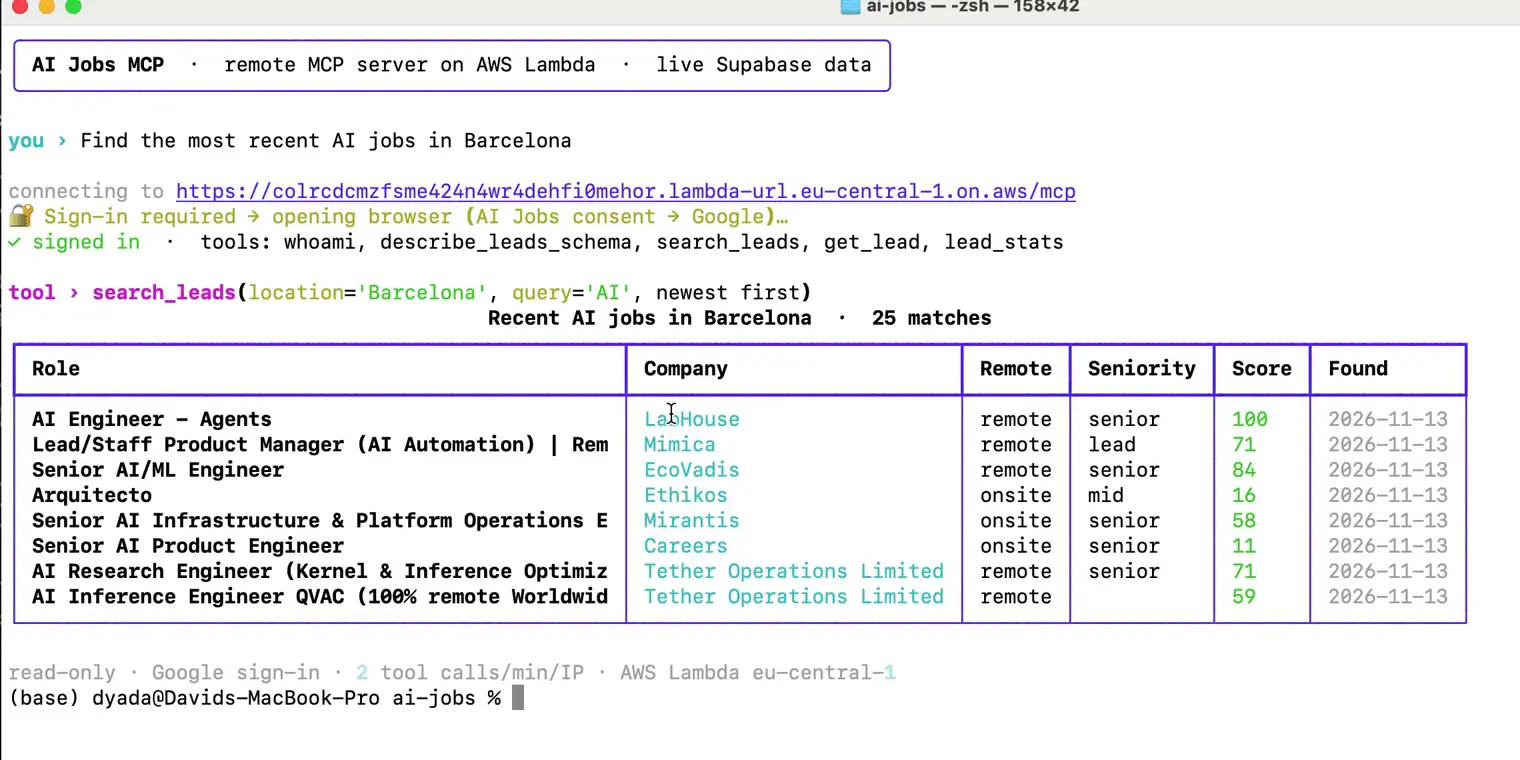
Respuestas en el cliente. Tras iniciar sesión, el cliente lista las herramientas y las llama. En la demo, la petición de los empleos de IA más recientes en Barcelona se convierte en una llamada a search_leads con una ubicación, una palabra clave y orden de más reciente a más antiguo, y las ofertas vuelven con la empresa, la modalidad remota, el nivel, la puntuación y la fecha en que se encontraron.
Arquitectura
El cliente llama a /mcp por HTTPS en una Function URL de Lambda. El Lambda Web Adapter ejecuta uvicorn y la app FastMCP sin cambios dentro de una Lambda arm64, así que el mismo código funciona en local y en AWS. La función lee las ofertas de Supabase por REST, solo con peticiones GET. DynamoDB, facturado bajo demanda, guarda dos cosas que deben sobrevivir a los arranques en frío y compartirse entre instancias: el estado OAuth (registros de clientes y tokens de Google, cifrados con Fernet) y los contadores del límite por IP, que caducan por TTL. Los logs van a CloudWatch con 14 días de retención. Una Function URL sustituye a API Gateway, y un paquete zip en Graviton sustituye a Docker y a un registro de contenedores, lo que mantiene la factura dentro de los niveles gratuitos con tráfico personal.
Seguridad y límites
- Solo lectura por diseño. Del servidor solo salen peticiones GET, cada herramienta está anotada como de solo lectura y un test hace cumplir ambas cosas.
- Límite de uso. 2 llamadas a herramientas por minuto por IP. El handshake y el inicio de sesión no cuentan. La IP sale del contexto de la petición de la Function URL, que quien llama no puede falsificar.
- Los secretos se quedan en el servidor. La clave de Supabase, el secreto del cliente de Google y la clave de firma de tokens viven en variables de entorno de Lambda y nunca llegan a un cliente.
- Alternativas del estándar. Lambda renombra la cabecera
WWW-Authenticateen las respuestas 401, así que los clientes encuentran el servidor de autorización a través de/.well-known/oauth-protected-resource/mcp, como permite la especificación MCP.
Despliegue y tests
Un script construye los wheels de Linux arm64 con uv, copia el código y el punto de entrada de Lambda y despliega la pila de SAM; al terminar muestra la URL del servidor y la URI de redirección de Google. La pila es una tabla de DynamoDB, un grupo de logs y la función con su Function URL. 24 tests de pytest cubren el cliente de ofertas, las páginas de autenticación y marca y el límite de uso, y ruff se ejecuta en cada edición.
Proyectos relacionados
Private AI Gateway: acceso seguro y autoalojado a LLM para cada equipo
IA y agentes · Seguridad y cumplimiento · Cloud, DevOps y LLMOps
CareLens: IA clínica en Kubernetes y Azure, lista para HIPAA
Cloud, DevOps y LLMOps · Seguridad y cumplimiento · IA y agentes
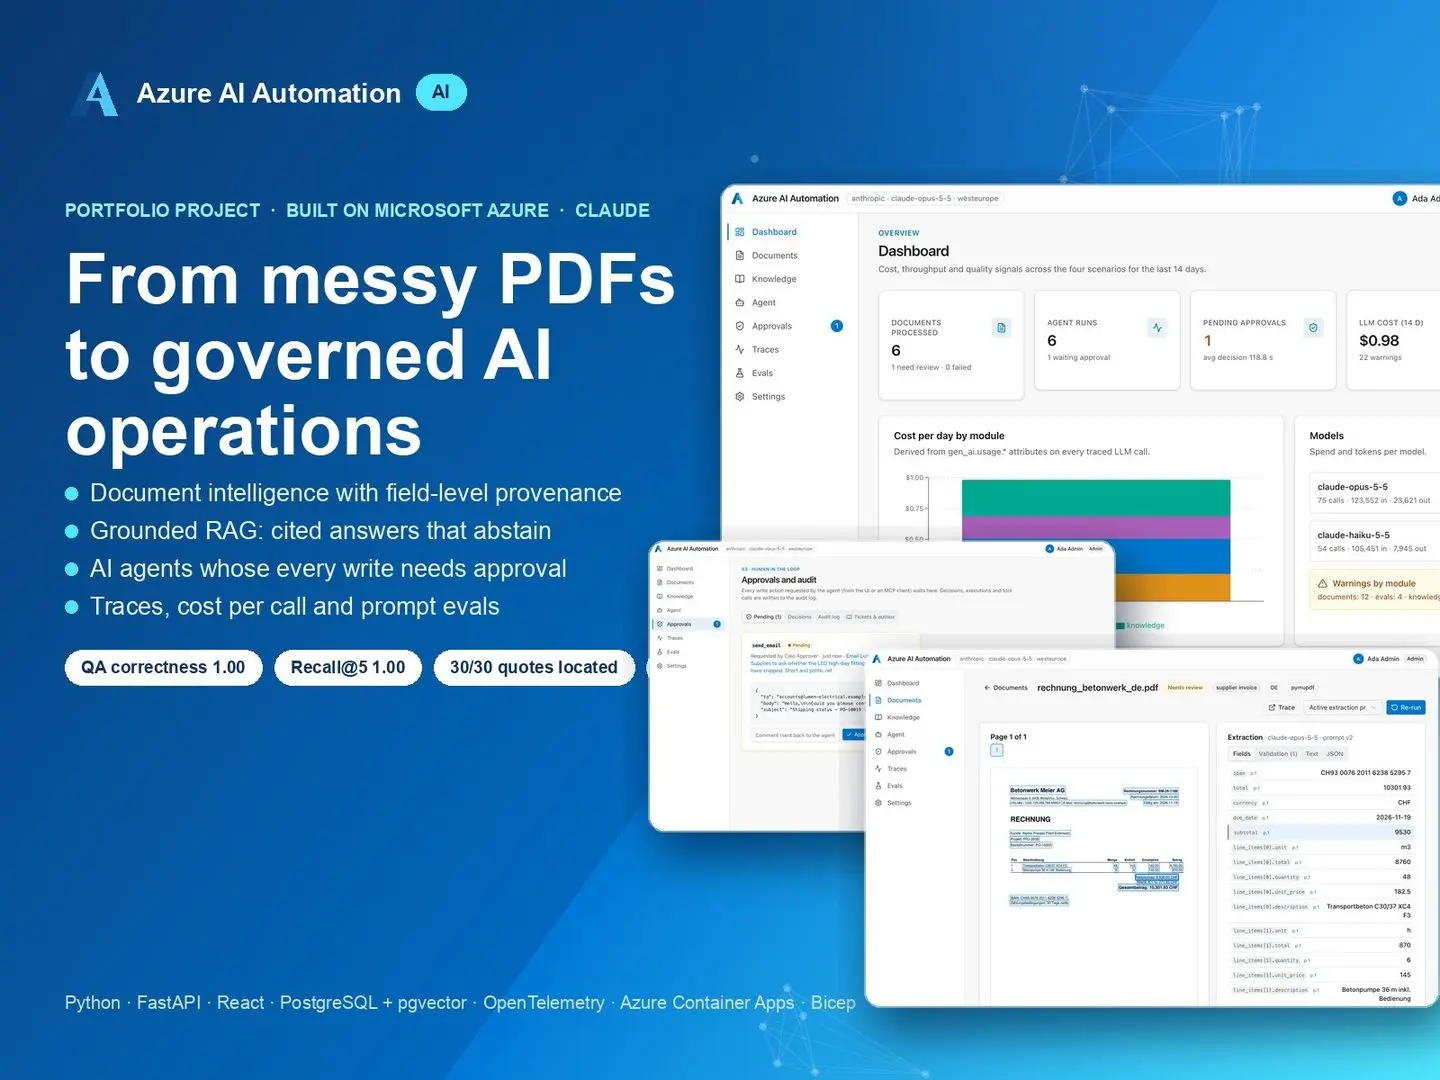
Azure AI Automation: documentos, RAG y agentes con aprobación humana
IA y agentes · Cloud, DevOps y LLMOps · Seguridad y cumplimiento